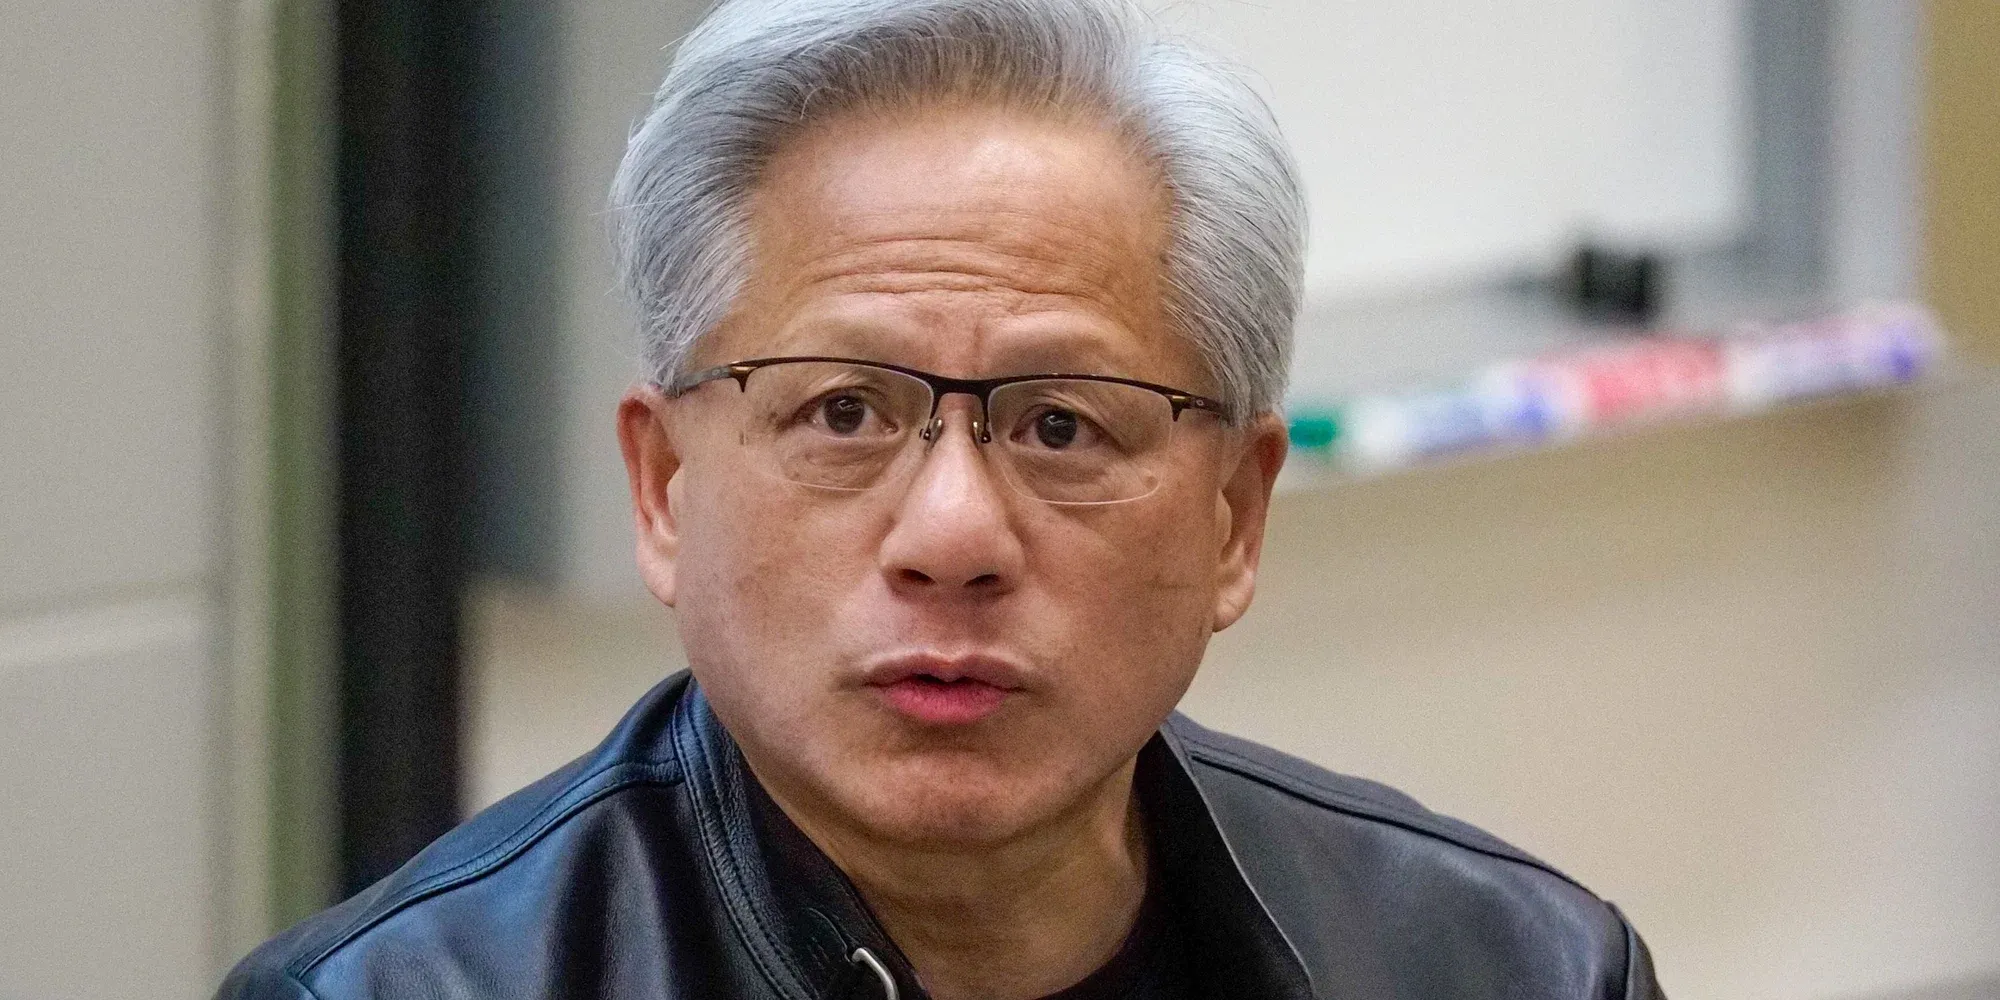
Expertos en seguridad advierten que la mayoría de las personas en la industria de inteligencia artificial, desde directivos hasta asistentes ejecutivos, son vulnerables a esquemas de honey-trap, como el que presuntamente afectó a Jensen Huang, presidente de Nvidia, quien fue acusado de involucrarse con Alice Huang, señalada como espía y de contrabandear chips restringidos a China1.
Las tácticas de honey-trap, tradicionalmente asociadas a la política y el sector militar, ahora se han trasladado a empresas tecnológicas, donde los secretos más valiosos residen en manos de quienes desarrollan chips y modelos de IA1.
Cómo operan los esquemas de honey-trap en tecnología
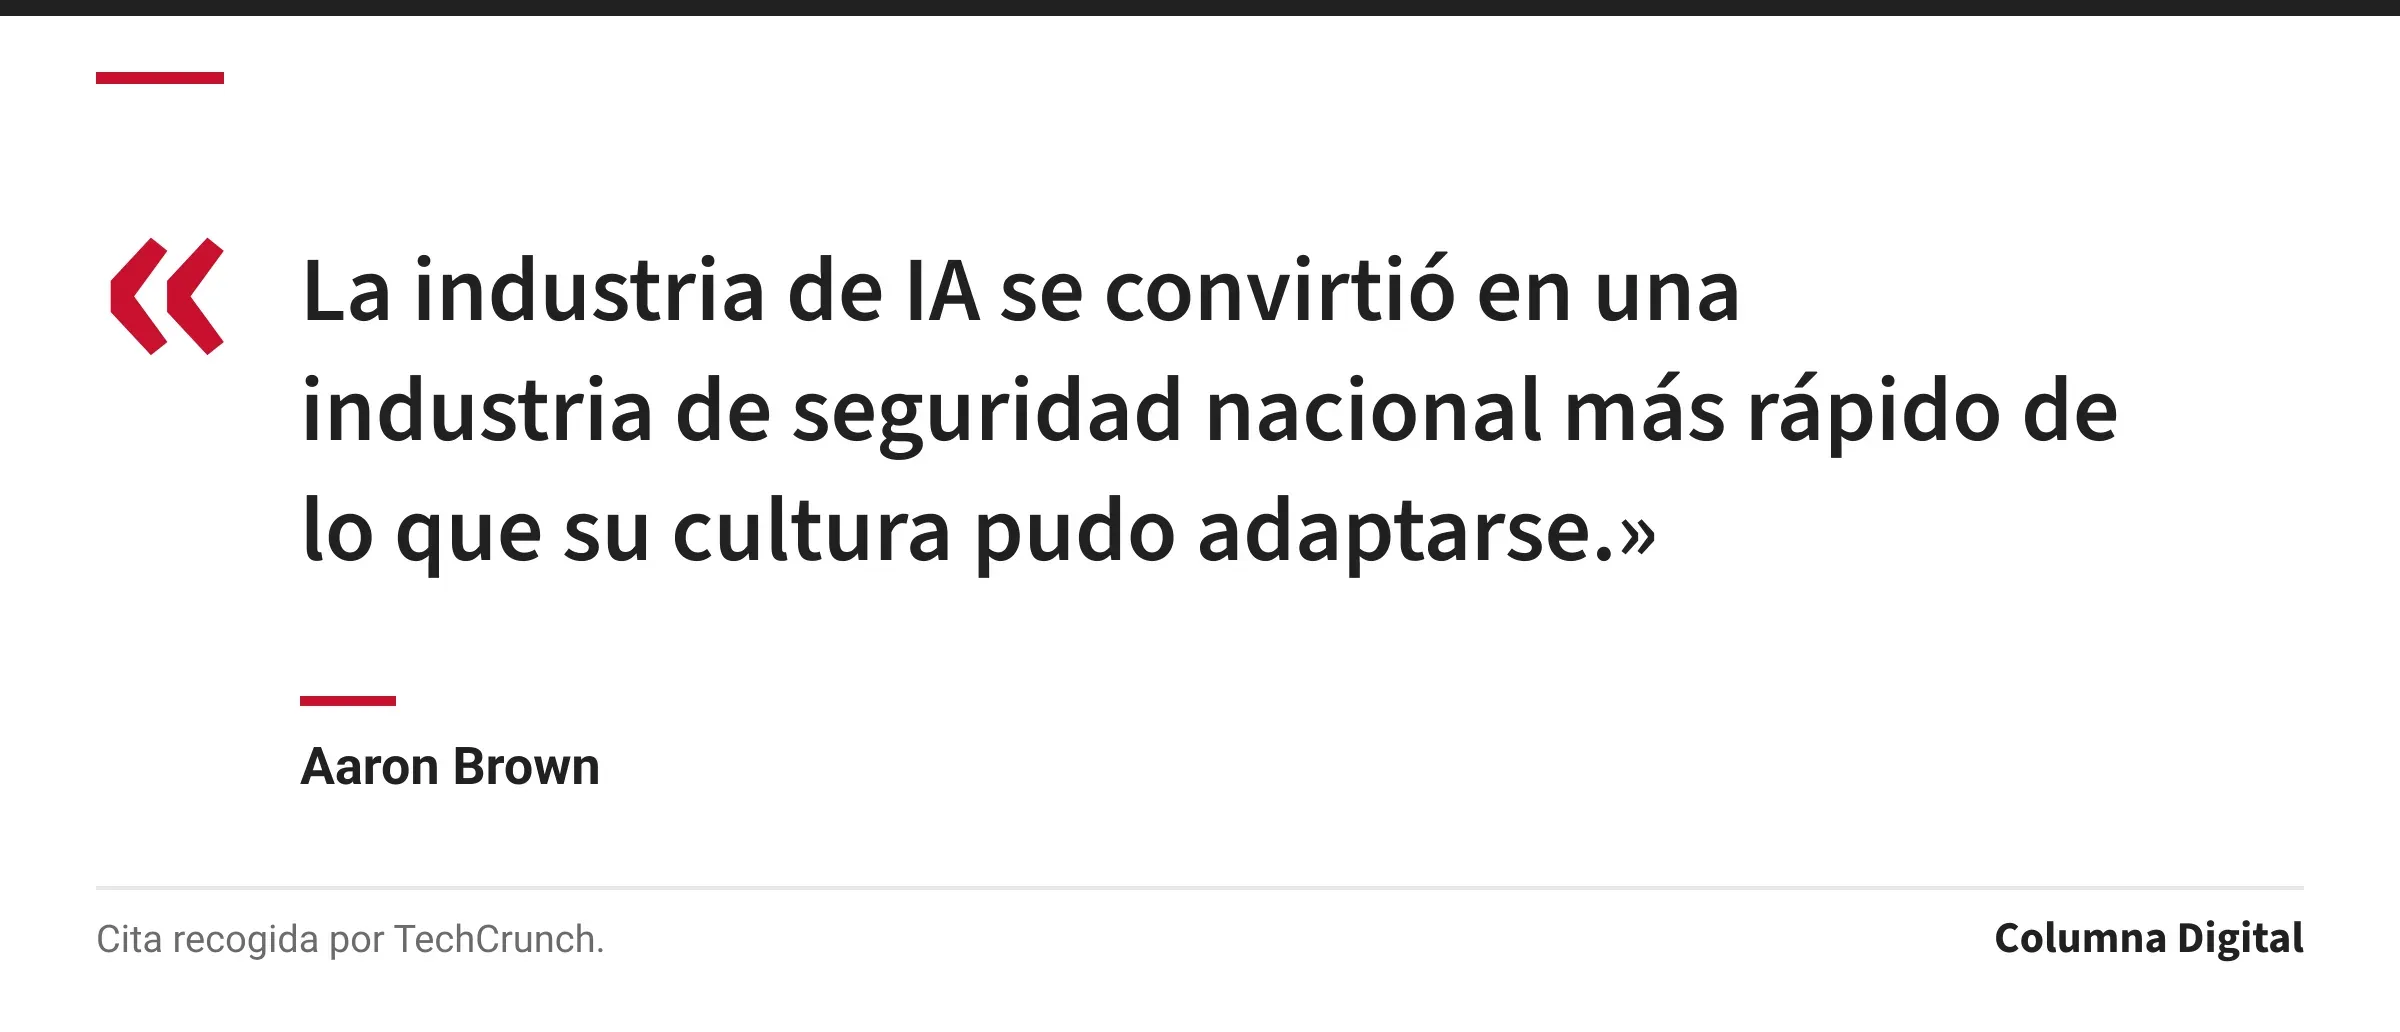
En la industria tecnológica, los esquemas de honey-trap no se limitan a relaciones románticas. Según Aaron Brown, exoficial de la CIA y fundador de Lumbra, los atacantes se presentan como inversores, clientes, reclutadores o consultores, y su objetivo es generar confianza para obtener información sensible de la empresa1.
Estos esquemas pueden iniciar con una simple amistad o encuentros casuales que parecen legítimos. Los atacantes buscan que la víctima se sienta cómoda compartiendo información, lo que puede escalar hasta el chantaje si la persona se da cuenta de que ha sido comprometida1.
El papel de la inteligencia artificial en los ataques
El uso de inteligencia artificial ha facilitado y abaratado la creación de esquemas de honey-trap. Ahora es posible generar perfiles sociales falsos, antecedentes ficticios e incluso llamadas de voz falsas con ayuda de IA, lo que permite sostener identidades inventadas durante más tiempo1.
Según Perry Carpenter, criminólogo y estratega en KnowBe4, la tecnología ayuda a preparar el escenario, pero la manipulación ocurre a través de relaciones humanas1.
Cómo detectar y prevenir estos ataques
Entre las señales de alerta, los expertos destacan encuentros demasiado frecuentes para ser casuales, curiosidad insistente sobre el trabajo o colegas, peticiones de mantener en secreto las reuniones y solicitudes de información o presentaciones inusuales1.
Se recomienda establecer límites claros entre la vida personal y profesional, eliminar el trato especial a ejecutivos y fomentar una cultura en la que los empleados puedan expresar inquietudes o cuestionar solicitudes atípicas, incluso si provienen de altos directivos1.
Preguntas frecuentes
¿Qué es un esquema de honey-trap en la industria tecnológica?
Es una táctica de espionaje donde un atacante, haciéndose pasar por amigo, inversor, cliente o consultor, busca obtener información confidencial de empleados o directivos, a menudo usando relaciones personales o profesionales como vía de acceso1.
¿Cómo pueden protegerse los ejecutivos y empleados de IA contra ataques de espionaje?
Deben observar patrones inusuales, establecer límites entre lo personal y lo profesional, eliminar excepciones para altos directivos y promover una cultura donde se puedan cuestionar solicitudes extrañas o preocupantes1.
¿Qué implicaciones tiene el escándalo de Jensen Huang para la seguridad en empresas de tecnología?
El caso muestra que no solo los directivos, sino cualquier persona con acceso a información sensible, puede ser blanco de estos ataques, y que la cultura empresarial debe adaptarse para enfrentar estas amenazas1.
¿Qué medidas de contrainteligencia existen para prevenir ataques en el sector tecnológico?
Entre las medidas están la capacitación en seguridad, la observación de señales de alerta, la promoción de una cultura de reporte de incidentes y la eliminación de privilegios excepcionales para ejecutivos1.
Nota de la Redacción: esta nota se basa en la información disponible al publicarla y se actualizará si otras fuentes aportan más datos.
Fuentes
Texto elaborado por la Redacción de Columna Digital a partir de estas fuentes:
Redacción Columna Digital. Es posible que en la preparación de esta nota se hayan usado herramientas de inteligencia artificial para reunir fuentes, procesar datos, corregir o redactar textos, bajo la supervisión del equipo de Redacción.
También te puede interesar
Nvidia descarta el regreso de Jensen Huang tras su renuncia
Renuncia del CEO de Nvidia desata presión para endurecer restricciones a China
Chips prohibidos de Nvidia llegaron a China vía empresa ligada a Alice Huang
Jensen Huang renuncia como CEO de Nvidia tras investigación por relación con Alice Huang
Datos basados en información reportada originalmente por TechCrunch.
Deja un comentario