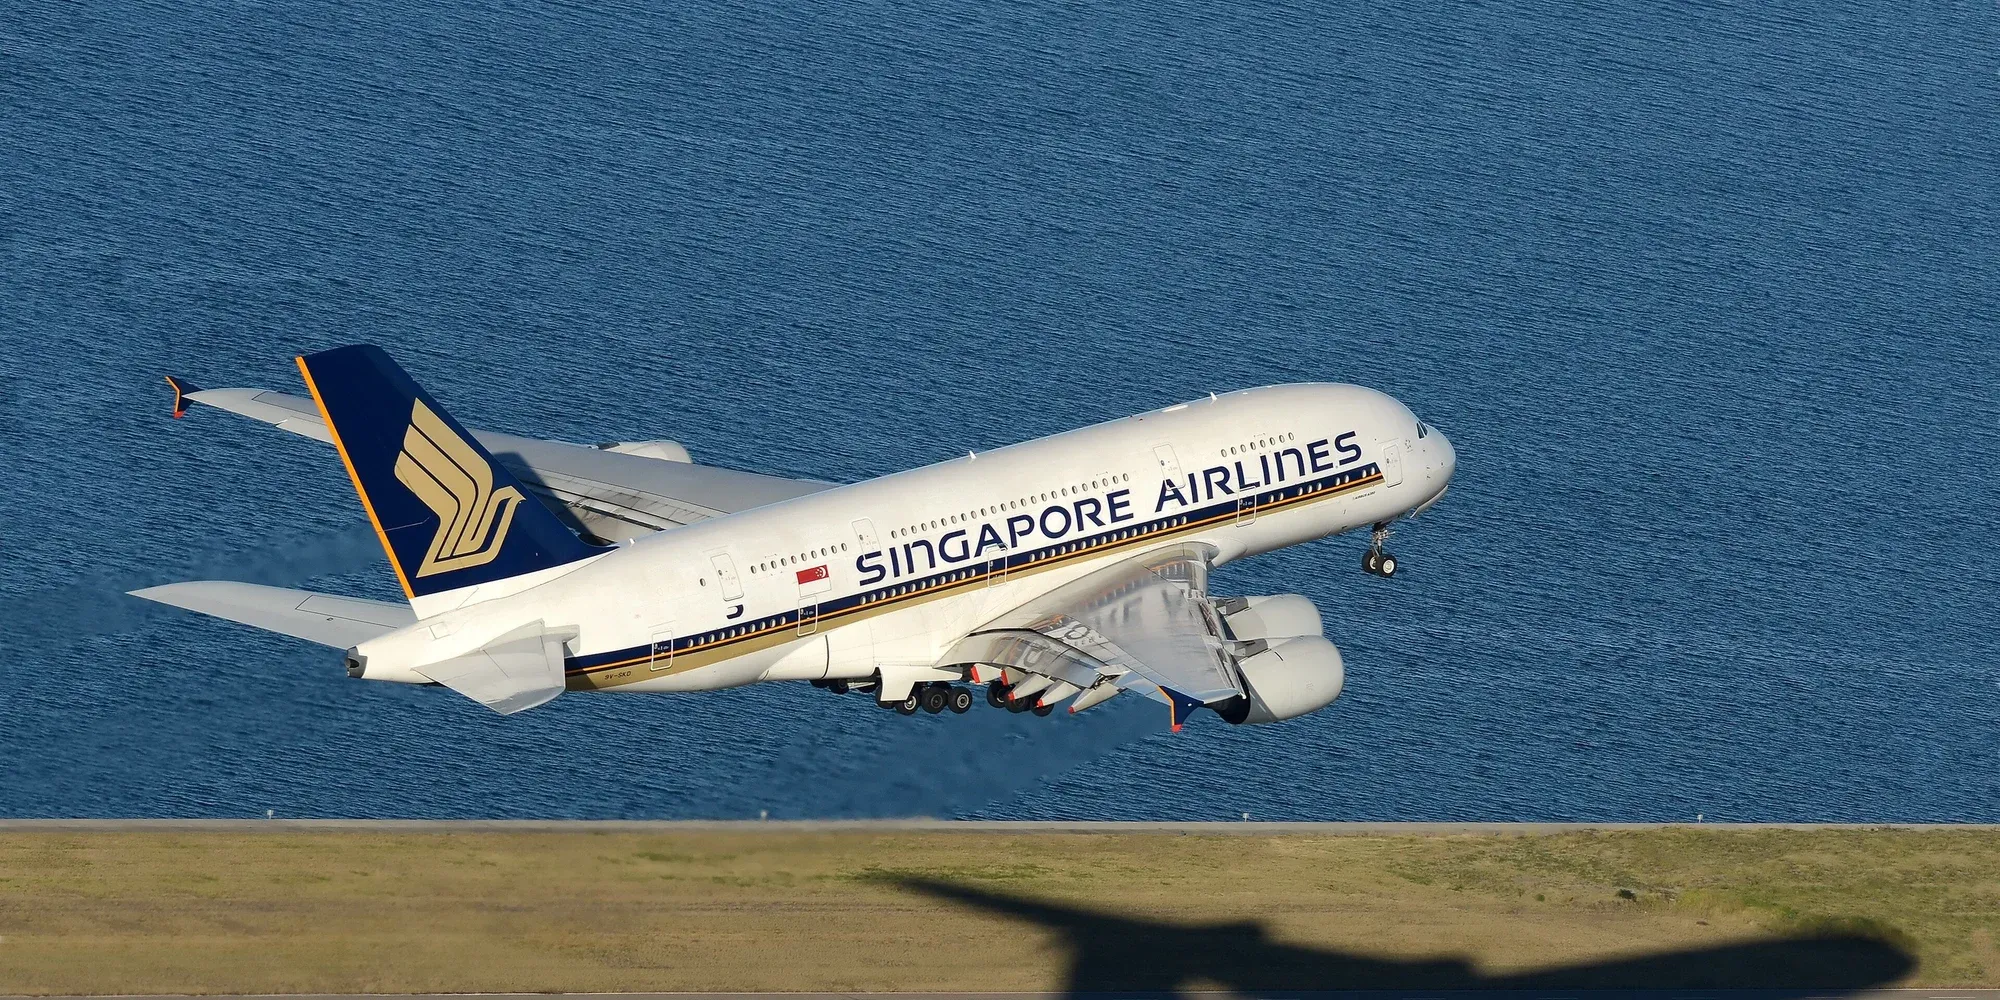
Una filtración de datos en Amadeus, la plataforma que gestiona reservas para cientos de aerolíneas, expuso información personal y de viaje de clientes de Singapore Airlines, Japan Airlines, ANA, Cathay Pacific y otras compañías internacionales. Las aerolíneas han reportado cientos de miles de registros afectados, incluyendo nombres, itinerarios y, en miles de casos, números de pasaporte y datos de contacto1.
Amadeus aseguró que no se expusieron datos bancarios ni de tarjetas y que ninguna reserva fue modificada. Las compañías han comenzado a notificar a los pasajeros afectados y a reforzar sus sistemas de seguridad1.
Alcance de la filtración y aerolíneas afectadas
La filtración alcanzó a Singapore Airlines, Japan Airlines, ANA, Cathay Pacific, Korean Air, Asiana y Malaysia Airlines, entre otras. Singapore Airlines informó que unos 46,000 registros de reservas fueron afectados, con datos como nombres, códigos de reserva, itinerarios y clases de viaje, y en 620 casos, correos electrónicos, teléfonos y números de pasaporte1.
Japan Airlines y su filial Japan Transocean Air calcularon unos 92,000 clientes afectados, mientras que ANA reportó unos 37,800 clientes y Cathay Pacific unas 53,000 reservas. Las unidades varían entre clientes, reservas o registros, por lo que no son directamente comparables. Algunas aerolíneas, como Qantas, investigan si sus datos también fueron comprometidos1.

Cómo ocurrió el ciberataque
Cathay Pacific explicó que una persona no autorizada accedió a los datos mediante las credenciales de una cuenta del sistema de Amadeus, mientras que ANA indicó que esas credenciales ya fueron revocadas. Por su parte, Amadeus atribuyó el incidente a una vulnerabilidad en su entorno de consulta de reservas, lo que permitió el acceso a ciertos datos1.
Amadeus señaló que no hay indicios de uso indebido de los datos ni de que se haya tratado de un secuestro para pedir rescate, y que el problema ya fue corregido y la vigilancia reforzada. Las aerolíneas no han encontrado pruebas de que la información haya sido utilizada de forma fraudulenta1.
Medidas de las aerolíneas y recomendaciones a los clientes
Singapore Airlines aclaró que sus propios sistemas no fueron vulnerados y que los datos afectados estaban en la plataforma de Amadeus. La empresa está contactando a los pasajeros con viajes próximos para cambiar sus códigos de reserva1.
Japan Airlines y ANA han pedido a sus clientes estar atentos a correos, llamadas y sitios web falsos que puedan intentar suplantar la identidad de la compañía, ya que un mensaje con datos reales de reserva puede resultar más convincente. Cathay Pacific notificará individualmente a los afectados una vez concluya su análisis, mientras que Japan Airlines ya ha contactado a sus clientes y habilitó una línea de consultas1.
Contexto: ola de ciberataques en distintos sectores
Este incidente se suma a una serie de ciberataques recientes que han afectado a sectores diversos, como el ataque a la infraestructura de refrigeración comercial en cadenas minoristas de Suecia, Bélgica, Irlanda, Luxemburgo, los Países Bajos y Estonia1.
La Comisión de Protección de Datos Personales de Singapur investiga el caso, que sería el tercer incidente de datos que afecta a Singapore Airlines desde 2021, según The Straits Times1.
Nota de la Redacción: esta nota se basa en la información disponible al publicarla y se actualizará si otras fuentes aportan más datos.
Fuentes
Texto elaborado por la Redacción de Columna Digital a partir de estas fuentes:
Redacción Columna Digital. Es posible que en la preparación de esta nota se hayan usado herramientas de inteligencia artificial para reunir fuentes, procesar datos, corregir o redactar textos, bajo la supervisión del equipo de Redacción.
Datos basados en información reportada originalmente por Infobae.
Reportar un problema en esta notaPolítica de correcciones
Deja un comentario