Piratas informáticos comenzaron a explotar desde el 17 de octubre una cadena de cuatro vulnerabilidades en Plex Media Server, permitiendo la instalación remota de mineros de criptomonedas y la conversión de servidores domésticos en intermediarios de tráfico anónimo, sin requerir contraseña para el acceso remoto1.
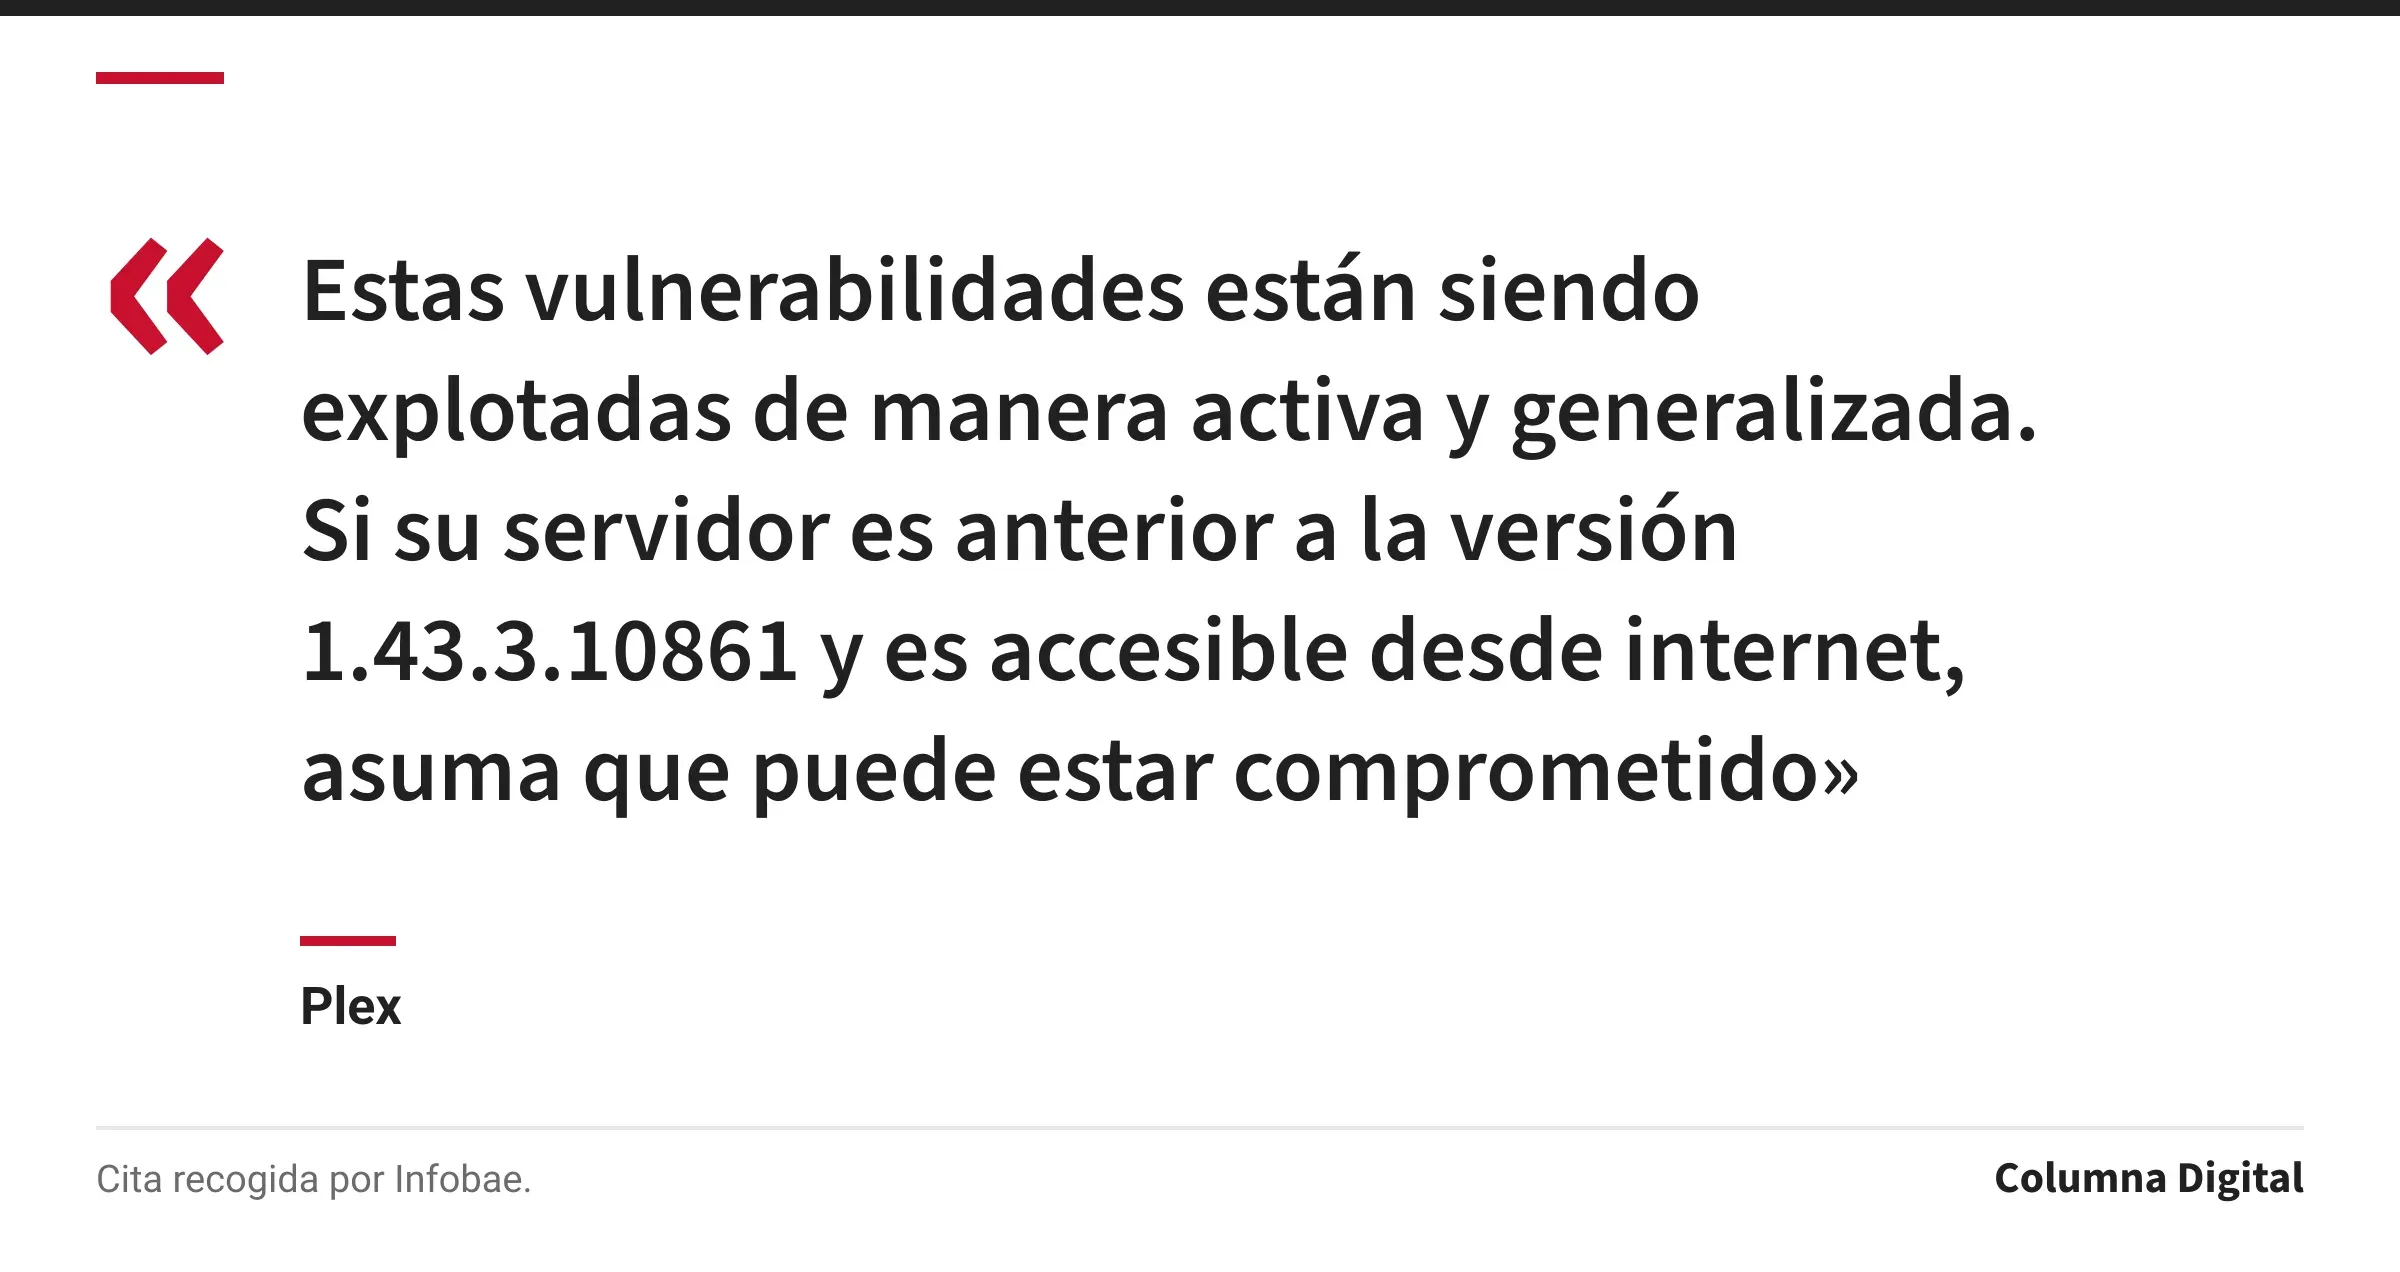
Plex confirmó el 19 de octubre que estas fallas, conocidas como Plex2Shell, están siendo explotadas de forma activa y generalizada, y recomendó a los usuarios actualizar de inmediato a la versión 1.43.3.10861 o posterior para proteger sus equipos1.
Qué es Plex2Shell y cómo operan los ataques
La cadena de vulnerabilidades Plex2Shell combina cuatro fallas: un fraude de solicitudes del lado del servidor sin autenticación, acceso indebido a funciones internas, robo del token de administrador y escritura arbitraria de archivos en la carpeta de códecs1.
Estas fallas permiten a los atacantes ejecutar código con los mismos permisos que el servicio de Plex, facilitando la instalación de mineros de criptomonedas y programas proxy para desviar tráfico de internet a través de los servidores comprometidos1.
Alcance y detección de los ataques
Un investigador detectó los primeros intentos de explotación el 17 de octubre, apenas un día después de la publicación del código que permite encadenar las fallas1.
La firma Shadowserver identificó más de 48,000 servidores Plex expuestos a internet con versiones vulnerables, lo que incrementa el riesgo de ataques masivos1.
Los atacantes instalan primero un minero de criptomonedas basado en XMRig y, posteriormente, un programa llamado myawesomeproxy, que convierte al servidor en un intermediario de tráfico, permitiendo a terceros ocultar el origen de sus conexiones1.
Recomendaciones oficiales de Plex
Plex solicitó a los usuarios actualizar de inmediato a la versión 1.43.3.10861 o posterior desde la configuración general del programa1.
La empresa recomendó revisar la presencia de procesos desconocidos, archivos extraños en la carpeta de códecs y conexiones salientes al dominio proxystream.st como señales de posible compromiso1.
En caso de detectar indicios de ataque, Plex aconseja reinstalar el servidor desde cero, cerrar sesión en todos los dispositivos vinculados y cambiar la contraseña1. Para quienes no requieren acceso remoto, se recomienda desactivar esta función y no exponer el puerto 32400 a internet1.
Preguntas frecuentes
¿Qué es la vulnerabilidad Plex2Shell y cómo afecta a mi servidor?
Plex2Shell es una cadena de cuatro fallas que permite a atacantes tomar control remoto de servidores Plex vulnerables, instalar mineros de criptomonedas y convertirlos en proxies para desviar tráfico de internet1.
¿Cómo puedo proteger mi Plex Media Server de ataques de mineros de criptomonedas?
Actualice de inmediato a la versión 1.43.3.10861 o posterior, revise procesos y archivos sospechosos, cierre la sesión en todos los dispositivos y cambie la contraseña. Si no necesita acceso remoto, desactívelo y evite exponer el puerto 32400 a internet1.
¿Qué versión de Plex corrige estas fallas de seguridad?
La versión 1.43.3.10861 o posterior corrige las cuatro vulnerabilidades de Plex2Shell1.
¿Qué riesgos implica tener un servidor Plex comprometido?
Un servidor comprometido puede ser usado para minar criptomonedas, desviar tráfico de internet para ocultar actividades de terceros y exponer la red doméstica a otros riesgos de seguridad1.
Nota de la Redacción: esta nota se basa en la información disponible al publicarla y se actualizará si otras fuentes aportan más datos.
Fuentes
Texto elaborado por la Redacción de Columna Digital a partir de estas fuentes:
Redacción Columna Digital. Es posible que en la preparación de esta nota se hayan usado herramientas de inteligencia artificial para reunir fuentes, procesar datos, corregir o redactar textos, bajo la supervisión del equipo de Redacción.
Datos basados en información reportada originalmente por Infobae.
Reportar un problema en esta notaPolítica de correcciones
Deja un comentario