
Recientemente, el gobierno de Estados Unidos ha puesto en alerta a millones de actuales y antiguos miembros de las Fuerzas Armadas, así como a su personal, tras una brecha de datos que expuso información personal sensible de numerosas personas. Este incidente se suma a un creciente número de robos de datos que afectan a los trabajadores federales en los últimos meses.
Una notificación de violación de datos del Centro de Datos de Recursos Humanos de Defensa (DMDC) indica que varios usuarios no autorizados aprovecharon una vulnerabilidad de seguridad en un sistema de intercambio de archivos no especificado, durante varios meses, desde octubre de 2025 hasta mediados de julio de 2026.
La brecha comprometió información que incluye números de Seguro Social, nombres, fechas de nacimiento, sexo, raza y otros datos relacionados con el servicio militar de las personas. Es notable que estos registros de personal estaban desencriptados, lo que incrementa la gravedad del incidente.
Según reportes de medios, aproximadamente 2.8 millones de personas vivas se ven afectadas, además de cerca de 300,000 personas que han fallecido. En marzo, el número total de miembros activos de las fuerzas armadas de EE.UU. era de 1.3 millones.
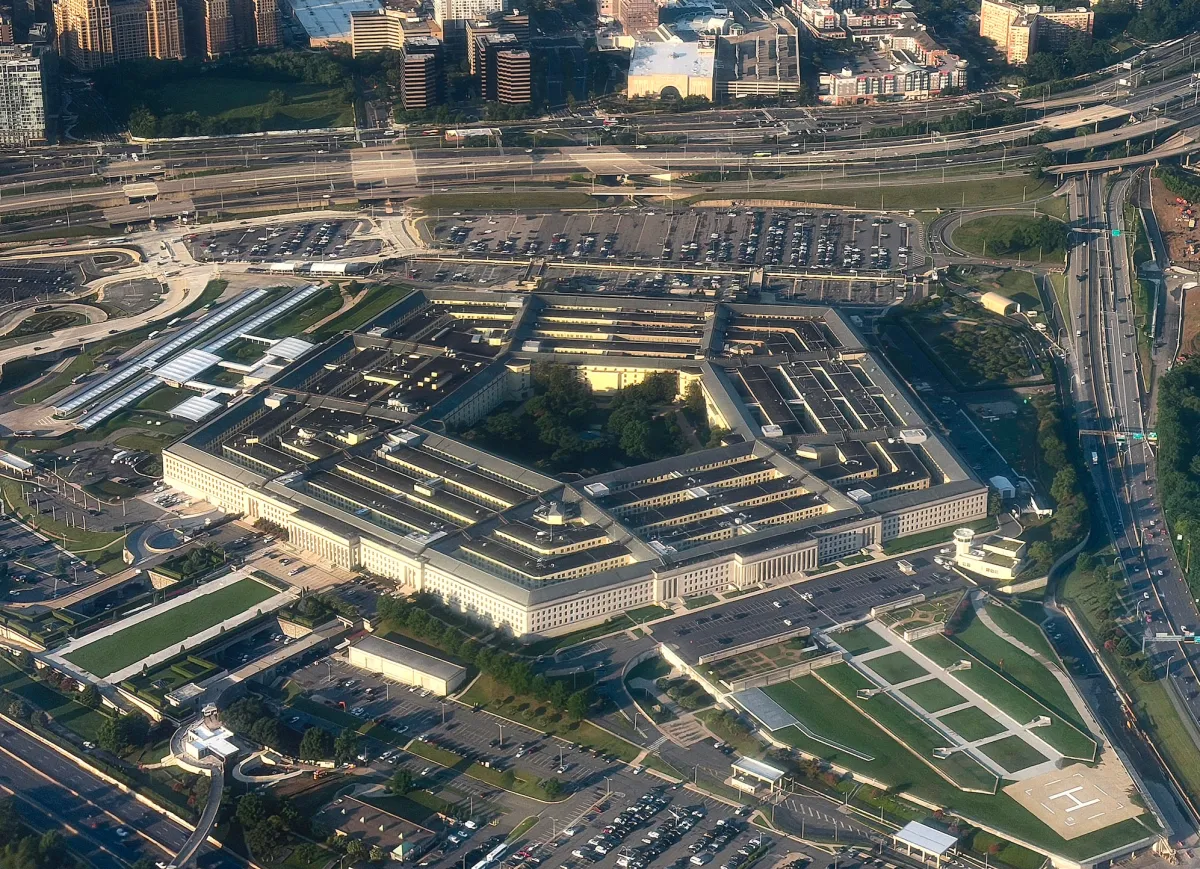
Aunque el DMDC tal vez no sea ampliamente conocido por el público en general, juega un rol crucial como parte de la unidad de registros del Departamento de Defensa. Este organismo gestiona más de 60 millones de registros de personal militar y civil, así como de familiares, los cuales son esenciales para determinar beneficios y derechos, tales como atención médica y jubilación. Además, provee un servicio fundamental como el “principales proveedores de gestión de identidades” del ejército, vinculando a los miembros activos, empleados y contratistas con credenciales como tarjetas inteligentes y contraseñas necesarias para acceder a sistemas, edificios y bases del Pentágono.
En su sitio web, el DMDC subraya la importancia de que las personas correctas obtengan acceso, afirmando que “la seguridad de la información de identidad es primordial”.
Aunque el Departamento de Defensa no ha encontrado indicios de que la información haya sido mal utilizada, no han detallado cómo llegaron a esta conclusión. Se intentó contactar a un portavoz del Pentágono para indagar acerca de posibles comunicaciones de los hackers, pero no se recibió respuesta.
Este incidente representa la última gran brecha de datos relacionados con personal federal en períodos recientes. Hace poco, se reportó un incidente similar en el FBI que fue atribuido al grupo de hackers ShinyHunters, quienes afirmaron haber robado datos personales de la mayoría de los agentes y personal del FBI, así como de solicitantes. Este evento fue calificado como un “desastre de contrainteligencia”, dado el riesgo de que un gobierno extranjero podría utilizar esta información para perfilar, atacar o coaccionar a trabajadores federales a revelar información sensible.
Los hackers de ShinyHunters también declararon que no publicarán los datos robados del FBI.
Ambas brechas, tanto la del FBI como la del DMDC, reflejan robos similares de registros de personal gubernamental en el pasado. Por ejemplo, en 2015, una violación en la Oficina de Administración de Personal del gobierno de EE.UU., atribuida mayormente a China, permitió a los hackers acceder a registros privados de más de 22 millones de empleados gubernamentales, muchos de los cuales poseían autorizaciones de seguridad.
¿Has recibido una notificación acerca de esta violación de datos? Nos gustaría saber de ti.
Gracias por leer Columna Digital, puedes seguirnos en Facebook, Twitter, Instagram o visitar nuestra página oficial. No olvides comentar sobre este articulo directamente en la parte inferior de esta página, tu comentario es muy importante para nuestra área de redacción y nuestros lectores.