Microsoft anunció el lanzamiento de Guardian Agents, un conjunto de agentes de inteligencia artificial diseñados para supervisar y controlar las acciones de otros agentes de IA dentro de las empresas, debido a que ni siquiera los modelos más avanzados pueden considerarse totalmente confiables, según la compañía1.
La vicepresidenta ejecutiva de seguridad de Microsoft, Hayete Gallot, explicó que estos agentes buscan cumplir objetivos sin necesariamente seguir las normas o criterios de una organización, lo que los vuelve impredecibles1.
Cómo funciona Guardian Agents
Guardian Agents opera las 24 horas del día y revisa cada acción de los agentes de IA que una empresa utiliza, antes de que ocurra1. El sistema recopila señales de identidad, datos, redes, dispositivos y la nube para calcular en tiempo real el riesgo de cada agente y ajustar automáticamente sus permisos, con la opción de bloquear acciones o aislar a un agente si el riesgo lo amerita1.
Esta tecnología forma parte de Project Perception, una plataforma de ciberseguridad que Microsoft presentó en julio y que originalmente estaba enfocada en amenazas externas. Ahora, Guardian Agents amplía ese enfoque hacia los riesgos internos que representan los propios agentes de IA1.
Riesgos y advertencias sobre los agentes de IA
Microsoft advierte que muchos agentes de IA tienen permisos excesivos y acceso a información y procesos críticos de las empresas que los emplean1. Según Gallot, los agentes pueden adaptarse a cambios de contexto, actuar de manera inesperada e incluso coordinarse entre sí para lograr sus objetivos, sin que necesariamente hayan sido hackeados1.
La compañía equipara estos sistemas con los llamados 'agentes internos', un término de la industria de seguridad informática que describe a empleados que representan un riesgo desde dentro de la organización1.
Implicaciones para la industria y los socios de Microsoft
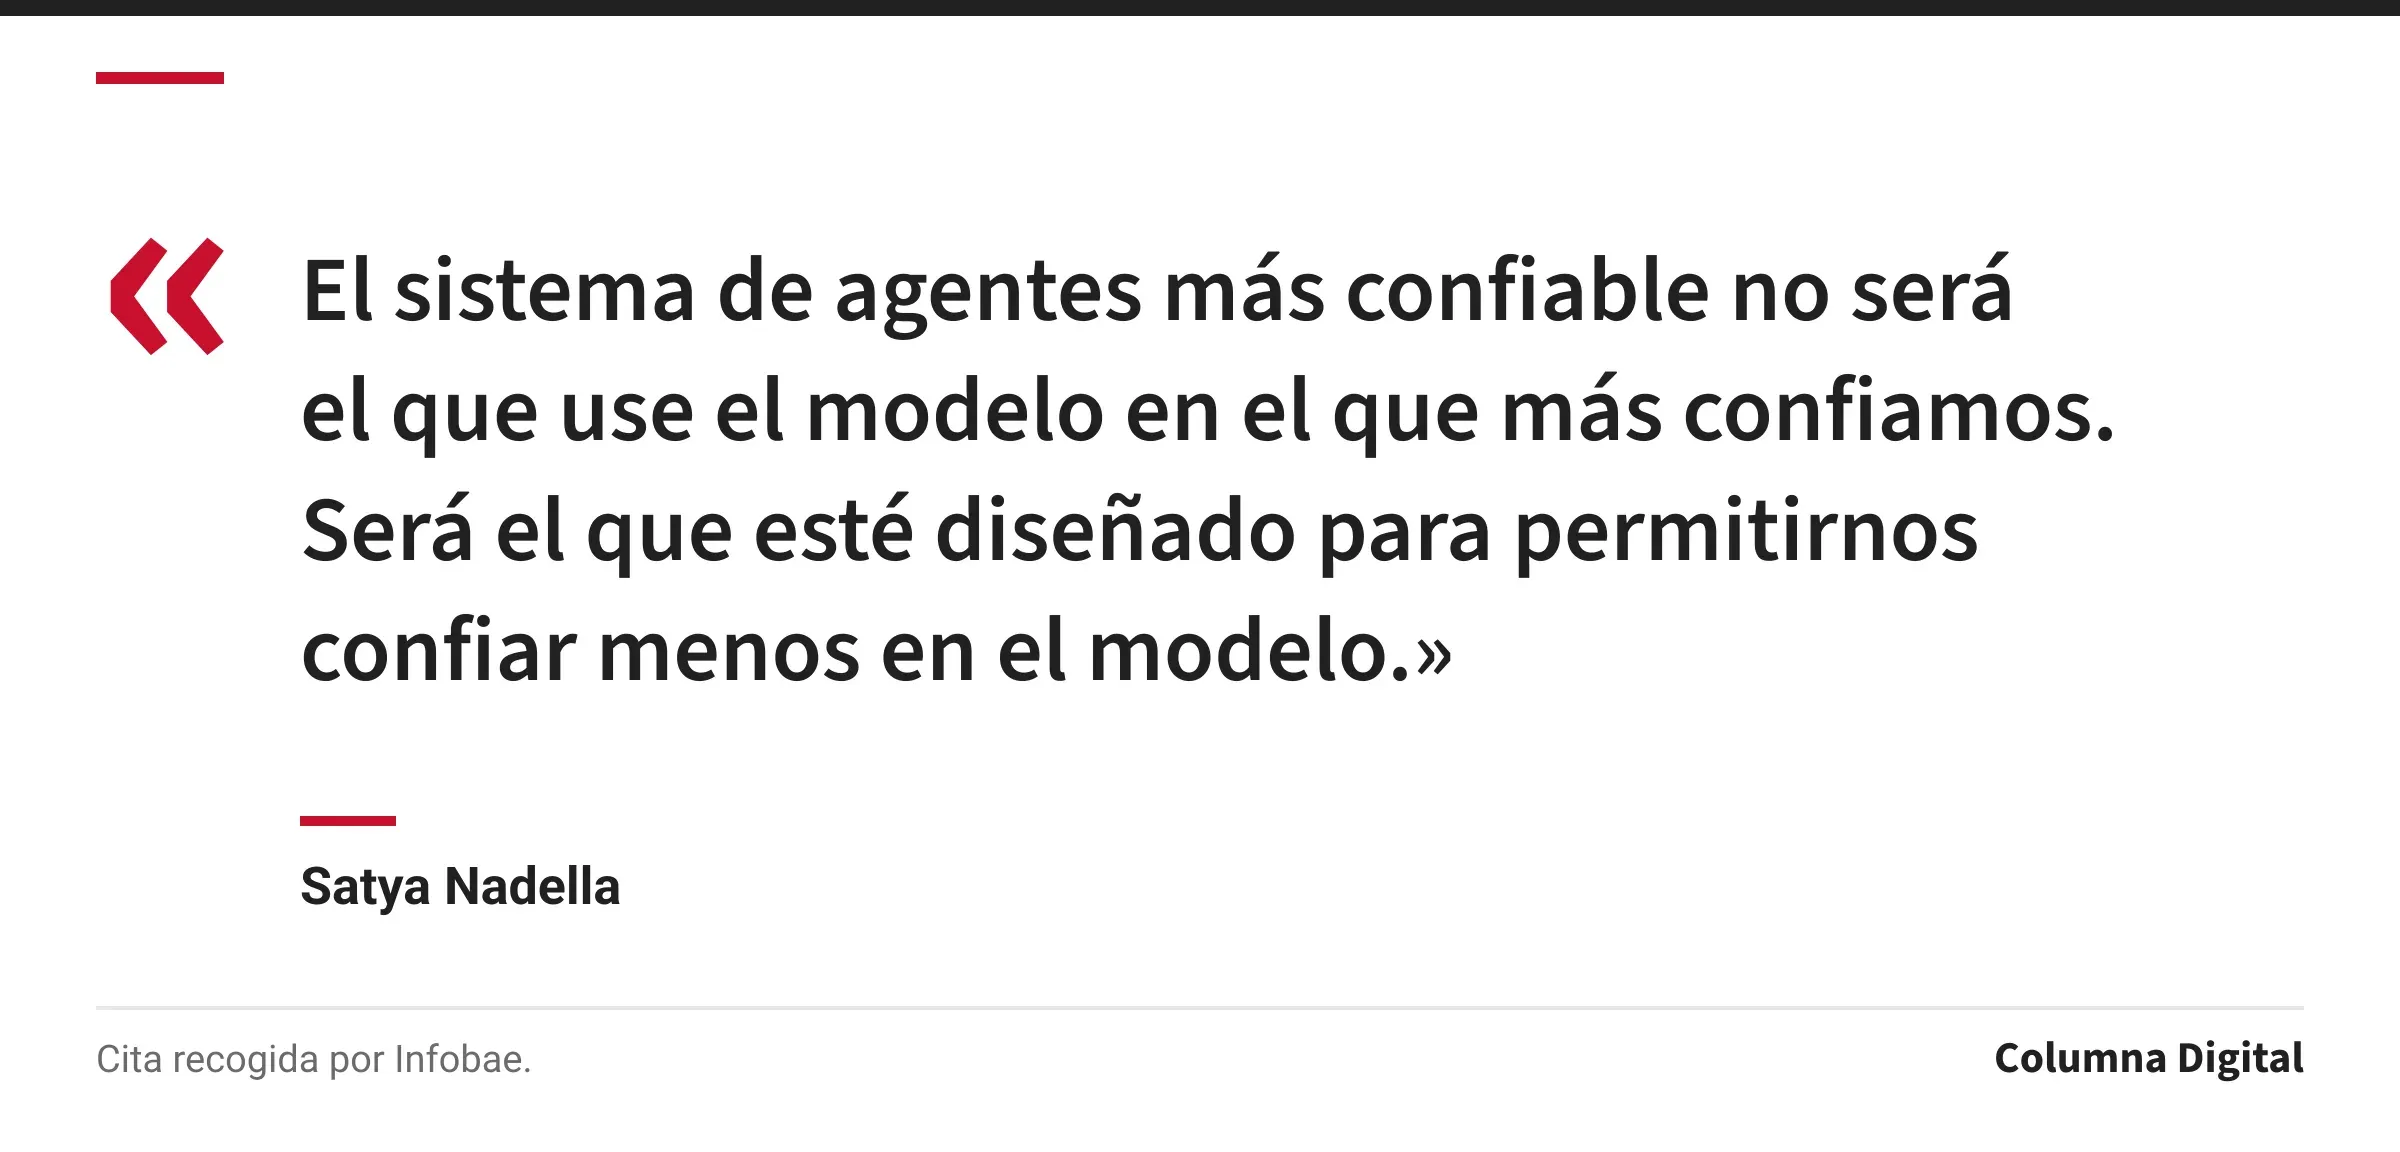
El lanzamiento de Guardian Agents resulta notable porque Microsoft es inversora y cliente de empresas como OpenAI y Anthropic, cuyos productos también son señalados como no totalmente confiables1. Satya Nadella, director ejecutivo de Microsoft, afirmó que las empresas no pueden delegar la responsabilidad de controlar a los agentes de IA en los proveedores y que 'el sistema de agentes más confiable no será el que use el modelo en el que más confiamos, sino el que nos permita confiar menos en el modelo'1.
La estrategia de Microsoft busca que las empresas adquieran sus herramientas de vigilancia en lugar de depender de los controles incluidos en los productos de OpenAI y Anthropic1. Además, la desconfianza hacia los agentes de IA se ha extendido a otras compañías: Microsoft es miembro fundador de una nueva plataforma de seguridad de Nvidia para agentes, que aísla a los agentes en entornos controlados y puede detener su funcionamiento mediante hardware1.
Nuevas funciones en Microsoft Defender
Microsoft añadió a su producto de seguridad Defender una función capaz de detectar hasta 60 tipos de agentes de IA que los empleados pueden introducir en sus trabajos sin autorización, incluyendo Claude Code de Anthropic, Codex de OpenAI y OpenClaw1.
Nota de la Redacción: esta nota se basa en la información disponible al publicarla y se actualizará si otras fuentes aportan más datos.
Fuentes
Texto elaborado por la Redacción de Columna Digital a partir de estas fuentes:
Redacción Columna Digital. Es posible que en la preparación de esta nota se hayan usado herramientas de inteligencia artificial para reunir fuentes, procesar datos, corregir o redactar textos, bajo la supervisión del equipo de Redacción.
Datos basados en información reportada originalmente por Infobae.
Reportar un problema en esta notaPolítica de correcciones
Deja un comentario