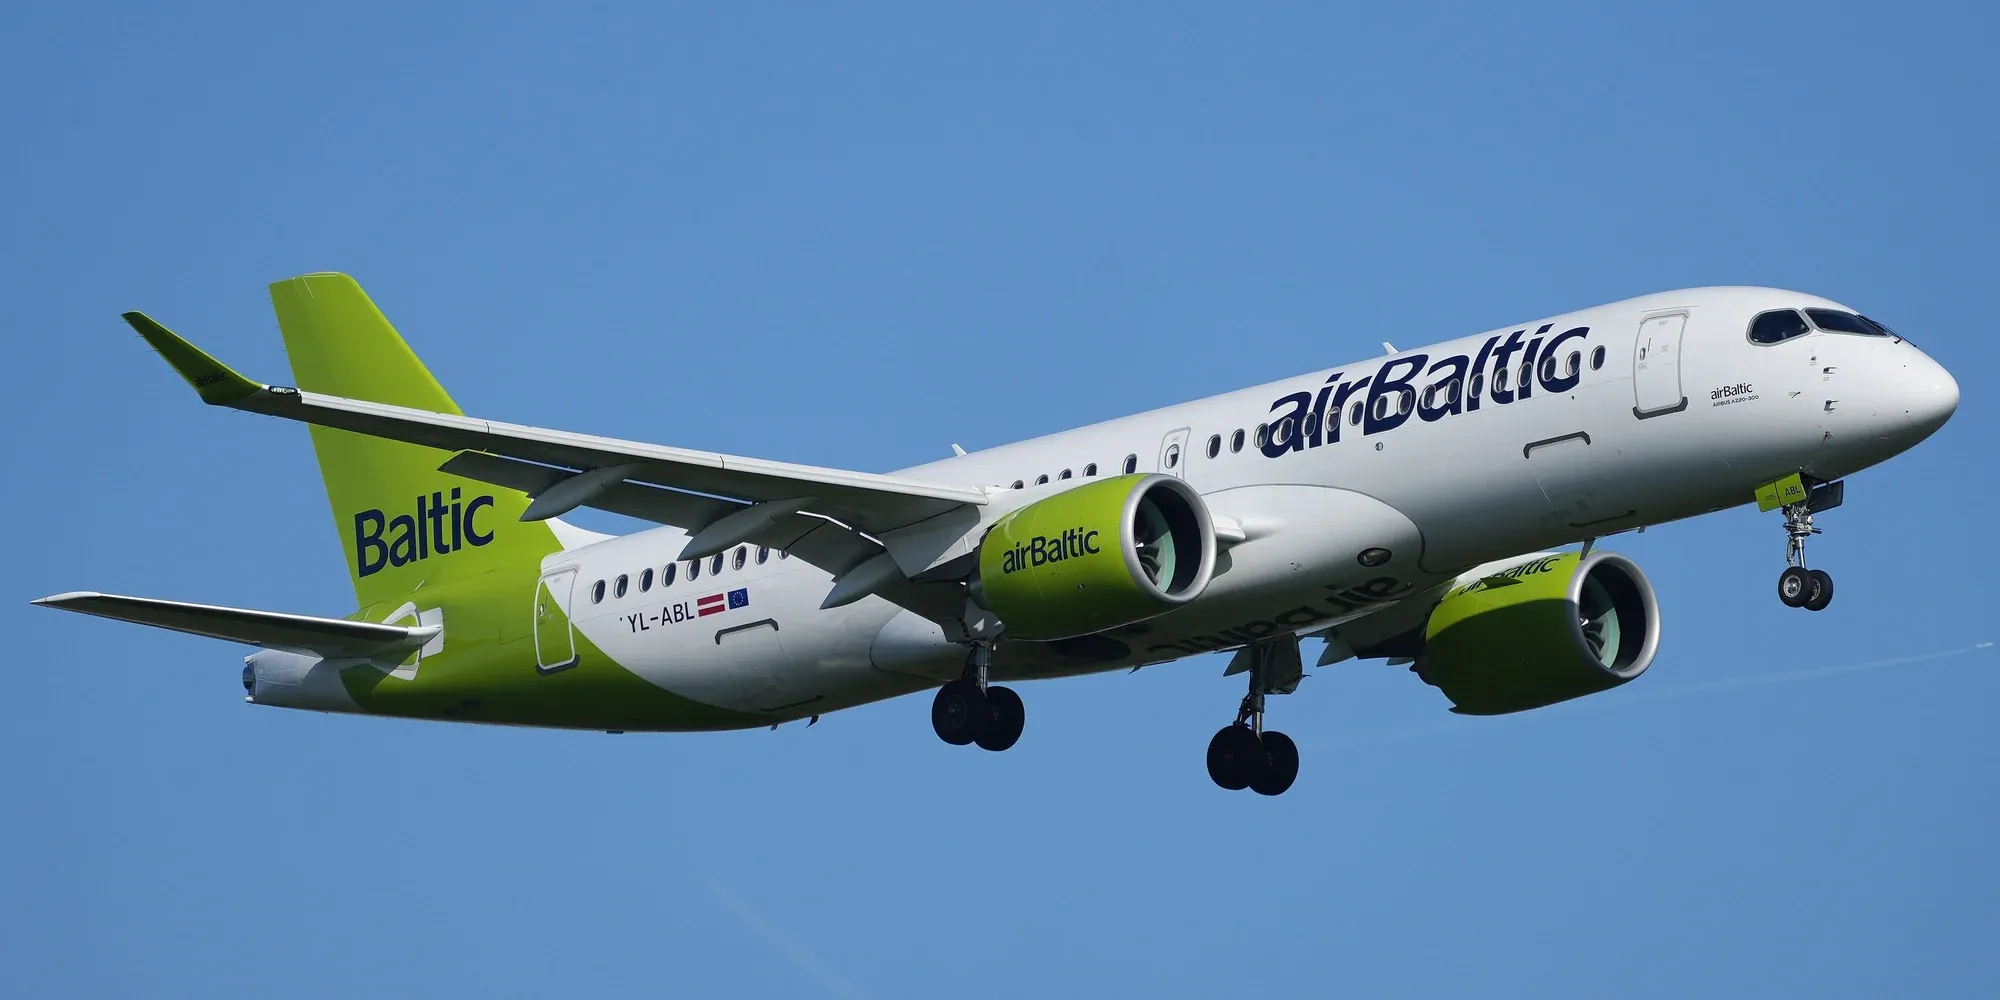
La aerolínea letona airBaltic ha informado de una brecha de ciberseguridad que expuso datos personales asociados a 618,000 reservas, tras un incidente que involucra a un proveedor externo de servicios tecnológicos. El episodio pone en alerta a la industria turística sobre los riesgos en la cadena de distribución y la gestión de información por terceros1.
La compañía no ha detallado qué tipo de datos quedaron expuestos ni si la información fue descargada o si se vieron comprometidos datos de pago.
Qué se sabe del incidente
El ciberataque a airBaltic expuso datos personales vinculados a 618,000 reservas, aunque la empresa no ha especificado si se trata de información de contacto, detalles de viaje o datos financieros. La brecha se originó en un proveedor externo, lo que resalta la importancia de controlar el acceso de terceros a los registros de los viajeros1.
Este caso ocurre en un contexto de recientes incidentes similares en el sector turístico, como la brecha en Amadeus reportada el 6 de noviembre, que afectó a varias aerolíneas y agencias de viajes, y filtraciones previas en TUI y Booking.com. Sin embargo, no se ha establecido una conexión entre estos episodios y el incidente de airBaltic1.
Respuesta oficial y medidas de seguridad
AirBaltic ha comunicado la brecha y está evaluando el alcance del incidente, aunque hasta el momento no ha dado detalles sobre la naturaleza exacta de los datos afectados ni sobre posibles descargas de la información. La compañía subraya la importancia de limitar los permisos de los proveedores externos y de reforzar las medidas de protección cuando falla un eslabón tecnológico1.
En casos anteriores, como el de Amadeus, la empresa tecnológica aseguró que no había evidencia de acceso a información financiera, mientras que TUI y Booking.com también han investigado filtraciones recientes que afectaron a clientes en distintos países1.
Riesgos para viajeros y proveedores
La exposición de datos de reservas puede facilitar intentos de suplantación de identidad, ya que los delincuentes pueden utilizar información auténtica para hacer creíbles sus mensajes fraudulentos. Este tipo de incidentes pone en evidencia los distintos riesgos presentes en la cadena de distribución turística y la necesidad de conocer qué terceros tienen acceso a los registros de los viajeros1.
El incidente subraya la relevancia de fortalecer los sistemas de seguridad y de establecer protocolos claros para la protección de datos personales en toda la industria turística1.
Qué significa para México
Además, el incidente evidencia riesgos para cualquier usuario de servicios turísticos internacionales, incluyendo a quienes viajan desde México o reservan a través de agencias globales1.
Nota de la Redacción: esta nota se basa en la información disponible al publicarla y se actualizará si otras fuentes aportan más datos.
Fuentes
Texto elaborado por la Redacción de Columna Digital a partir de estas fuentes:
Redacción Columna Digital. Es posible que en la preparación de esta nota se hayan usado herramientas de inteligencia artificial para reunir fuentes, procesar datos, corregir o redactar textos, bajo la supervisión del equipo de Redacción.
Datos basados en información reportada originalmente por Hosteltur.
Reportar un problema en esta notaPolítica de correcciones
Deja un comentario