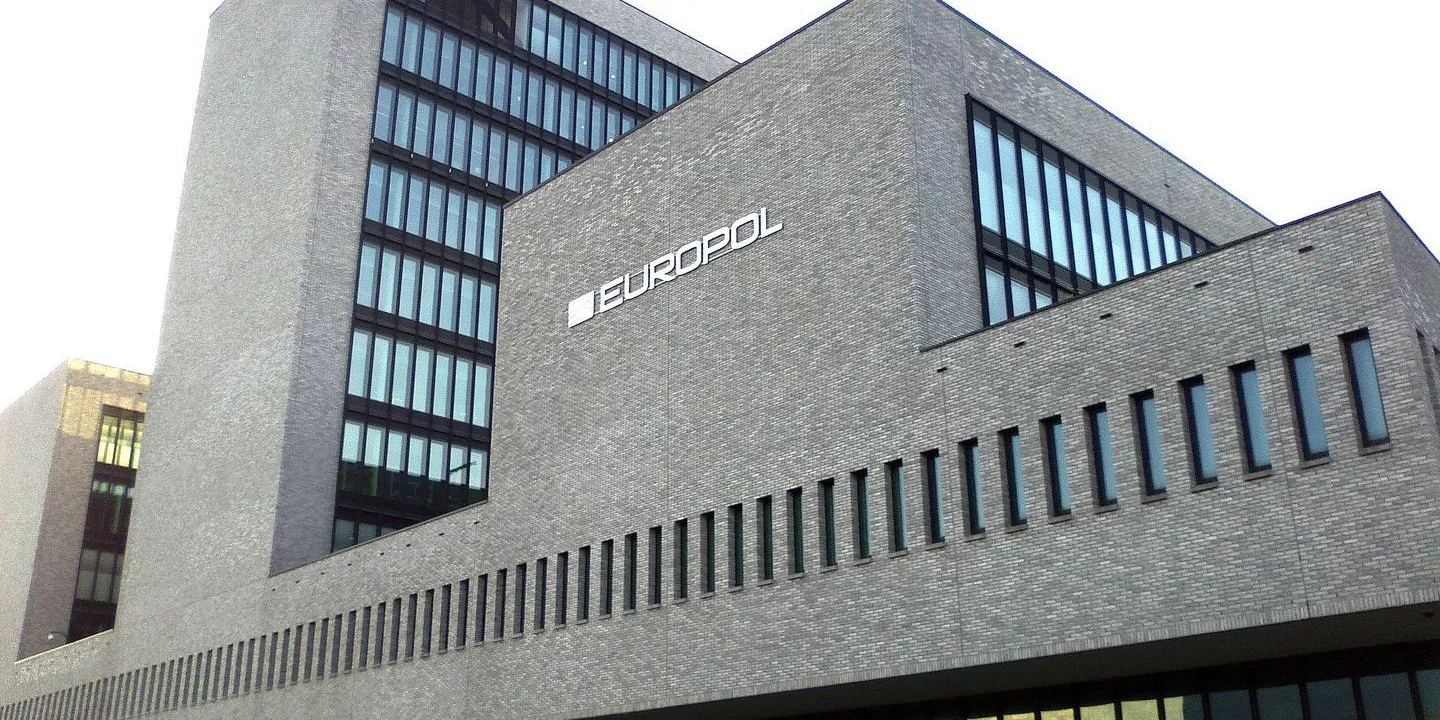
Europol y policías de nueve países desmantelaron la infraestructura de tres programas maliciosos dedicados al robo de contraseñas y al acceso remoto a computadoras, asegurando 6,4 millones de conjuntos de datos de víctimas, según informó la agencia europea de policía el 12 de noviembre de 20261.
La operación, parte de la denominada Operación Endgame, incluyó la incautación de 235 servidores y 257 dominios vinculados a los programas Gootloader, CastleRAT y StealC, utilizados por redes criminales para facilitar ataques de ransomware y robo de datos1.
Cómo operaban las redes desmanteladas
Las tres herramientas intervenidas, Gootloader, CastleRAT y StealC, funcionaban bajo un modelo de servicio alquilado a otros delincuentes, permitiendo la instalación de ransomware o el robo de información sin que los usuarios criminales desarrollaran su propio software1.
Gootloader se distribuía a través de documentos legales falsos en sitios web comprometidos, principalmente páginas hechas con WordPress; al descargar el archivo, el sistema quedaba infectado1.
CastleRAT, conocido desde 2025, es un troyano de acceso remoto que permite controlar computadoras a distancia, facilitando el cifrado de datos, la parálisis de sistemas y el cobro de rescates a empresas y organizaciones1.
StealC está diseñado para extraer contraseñas, datos de acceso e identidades digitales, que luego se venden o se utilizan en otros ataques1.

Resultados de la operación y países participantes
Durante la acción, las autoridades incautaron 235 servidores y 257 dominios, y aseguraron 6,4 millones de conjuntos de datos de víctimas1.
Participaron fuerzas policiales y agencias de Bulgaria, Canadá, Dinamarca, Alemania, Moldavia, Países Bajos, Polonia, Reino Unido y Estados Unidos, con el apoyo de Eurojust y la colaboración de más de 30 socios públicos y privados1.
En el caso estadounidense, intervinieron el FBI, el Servicio de Investigación Criminal de Defensa y la sección de delitos informáticos del Departamento de Justicia1.
La acción incluyó la baja de 218 dominios y la limpieza de 681 sitios web afectados, según el comunicado de Europol1.
Qué pueden hacer las víctimas y nuevas amenazas detectadas
Europol recomendó a los administradores de sitios WordPress cambiar contraseñas, activar la verificación en dos pasos y corregir vulnerabilidades, ya que Gootloader se propagaba principalmente a través de estos sitios comprometidos1.
Por otra parte, la firma de ciberseguridad Kaspersky detectó recientemente BlackX, un bootkit que explota una vulnerabilidad en Secure Boot de Windows, permitiendo el espionaje y el abuso de servicios en la nube incluso en sistemas actualizados, si no se completa la configuración de seguridad1.
Nota de la Redacción: esta nota se basa en la información disponible al publicarla y se actualizará si otras fuentes aportan más datos.
Fuentes
Texto elaborado por la Redacción de Columna Digital a partir de estas fuentes:
Redacción Columna Digital. Es posible que en la preparación de esta nota se hayan usado herramientas de inteligencia artificial para reunir fuentes, procesar datos, corregir o redactar textos, bajo la supervisión del equipo de Redacción.
Datos basados en información reportada originalmente por Infobae.
Reportar un problema en esta notaPolítica de correcciones
Deja un comentario