Millones de sitios web en el mundo quedaron expuestos tras la detección de dos fallas críticas en PHP, un lenguaje de programación utilizado en una gran parte de las páginas de internet. El equipo responsable de PHP publicó una actualización de emergencia el 21 de octubre para corregir los errores, que permitían a un atacante tomar el control de un sitio sin necesidad de usuario ni contraseña1.
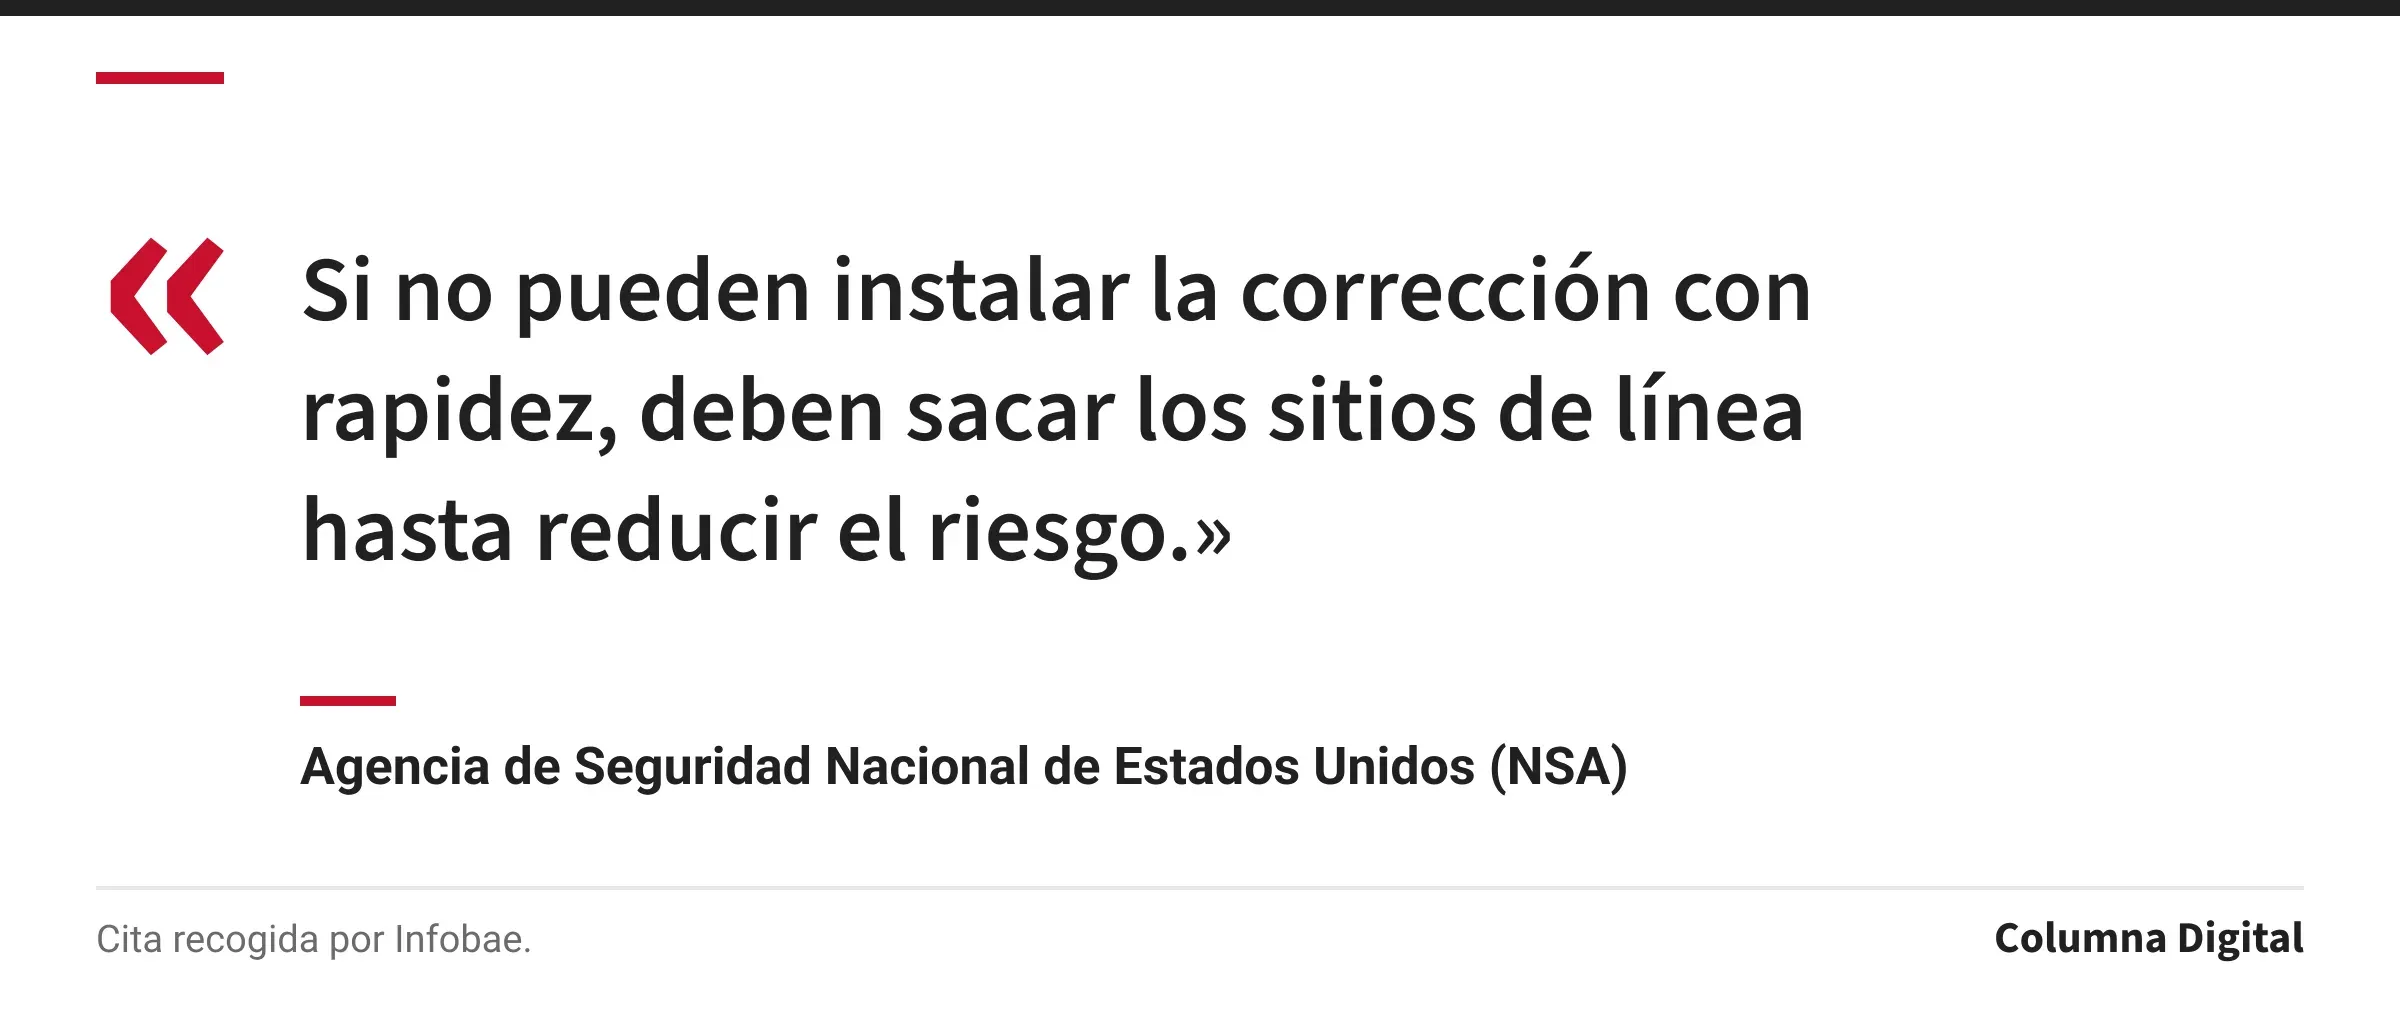
La gravedad del problema llevó a empresas, organismos públicos y administradores de plataformas a revisar sus sistemas o desconectarlos de internet de forma preventiva. La Agencia de Seguridad Nacional de Estados Unidos (NSA) emitió recomendaciones urgentes para mitigar el riesgo, mientras el interés global sobre PHP y sus vulnerabilidades aumentó notablemente en las búsquedas de Google1.
Qué permiten las fallas detectadas
Las vulnerabilidades identificadas como CVE-2026-109618 y CVE-2026-109619 permiten la ejecución remota de código, es decir, un atacante puede enviar instrucciones a un servidor vulnerable y lograr que este las ejecute sin necesidad de iniciar sesión ni contar con una contraseña1.
Esto puede facilitar el acceso a información almacenada, la modificación de archivos, el robo de datos o la interrupción de servicios. La PHP Foundation calificó la gravedad de ambas fallas con 9,2 sobre 10 y explicó que afectan componentes centrales del lenguaje, como la gestión de memoria y el manejo de errores, lo que complicó la corrección por posibles conflictos de compatibilidad y rendimiento1.
Alcance global y respuesta de la comunidad
El alcance de las fallas llevó a que empresas, organismos públicos y administradores de sitios web revisaran sus sistemas o los retiraran de línea de forma preventiva1.
El interés mundial sobre PHP y sus vulnerabilidades se reflejó en un aumento de búsquedas en Google entre el 21 y el 22 de octubre, con mayor interés relativo en Japón, Países Bajos, Austria, Alemania y Suiza. La PHP Foundation lanzó parches de seguridad para corregir los problemas, y la NSA recomendó actualizar de inmediato los sistemas que usan PHP o desconectarlos temporalmente si la actualización no era posible1.
Por qué PHP es clave en la web
Es fundamental en sistemas de gestión de contenidos como WordPress, Joomla!, Drupal y Moodle, así como en blogs, tiendas en línea y plataformas educativas. Su uso extendido desde los años 2000 explica que una falla en PHP pueda afectar a organizaciones de todo tipo y tamaño1.
Preguntas frecuentes
¿Qué es PHP y por qué es importante para los sitios web?
PHP es un lenguaje de programación de código abierto que funciona en servidores para generar páginas web dinámicas, permitiendo que el contenido cambie según la solicitud de cada usuario. Es clave en sistemas como WordPress, Joomla!, Drupal y Moodle, y su uso extendido lo hace fundamental para la infraestructura de internet1.
¿Cómo afectan las fallas de seguridad en PHP a los usuarios y empresas?
Las fallas permiten que un atacante tome el control de un servidor vulnerable sin usuario ni contraseña, lo que puede resultar en robo de datos, modificación de archivos o interrupción de servicios, afectando a empresas, organismos públicos y plataformas de todo tipo1.
¿Qué medidas deben tomar los administradores de sitios web para protegerse?
La recomendación principal es actualizar de inmediato los sistemas que usan PHP con los parches de seguridad publicados. Si la actualización no es posible de forma rápida, se aconseja retirar temporalmente los sitios de línea hasta reducir el riesgo1.
¿Qué recomendaciones dio la NSA para mitigar el riesgo de ataques?
La NSA recomendó que las organizaciones actualicen los sistemas que usan PHP y, si no pueden instalar la corrección rápidamente, retiren los sitios de internet hasta que el riesgo sea mitigado1.
Nota de la Redacción: esta nota se basa en la información disponible al publicarla y se actualizará si otras fuentes aportan más datos.
Fuentes
Texto elaborado por la Redacción de Columna Digital a partir de estas fuentes:
Redacción Columna Digital. Es posible que en la preparación de esta nota se hayan usado herramientas de inteligencia artificial para reunir fuentes, procesar datos, corregir o redactar textos, bajo la supervisión del equipo de Redacción.
Datos basados en información reportada originalmente por Infobae.
Reportar un problema en esta notaPolítica de correcciones
Deja un comentario